
MÓDULO 3 — Metodologia e Fases do Pentest: Padrões, Escopo, CVSS e Relatórios
Team Hacking78
Especialistas em Red Teaming
Resumo Executivo (TL;DR)
Aprenda a conduzir testes de intrusão profissionais seguindo PTES, OSSTMM, OWASP e MITRE ATT&CK. Domine a definição de escopo, cálculo de risco CVSS, autorizações legais e estruturação de relatórios executivos e técnicos de alto impacto.
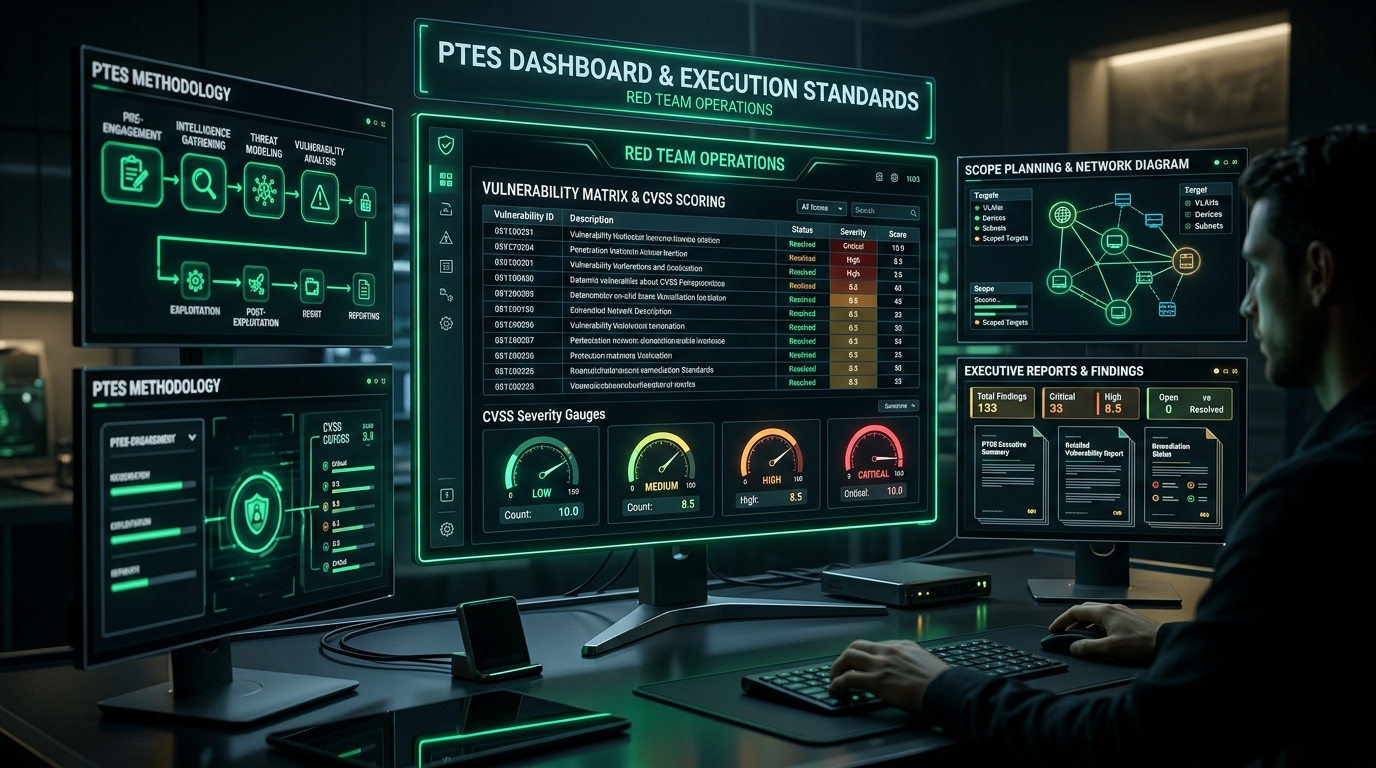
O teste de intrusão (pentest) não se resume a disparar ferramentas de exploração ou encontrar vulnerabilidades aleatórias. No mercado corporativo de segurança da informação, o que distingue um entusiasta de um operador profissional de Red Team é o rigor metodológico, a clareza contratual e a capacidade de transformar achados técnicos em inteligência estratégica de mitigação.
Neste módulo, você aprenderá as metodologias consagradas da indústria (PTES, OSSTMM, OWASP e MITRE ATT&CK), a importância crítica da fase de pré-engajamento, a matemática de cálculo de severidade CVSS, a proteção jurídica através de termos de autorização e a confecção de relatórios de alto valor para executivos e desenvolvedores.
3.1 O que é um Pentest (Na Prática Profissional)
Um pentest (Penetration Testing) é uma avaliação de segurança técnica autorizada que simula o comportamento, as táticas e as ferramentas de atacantes reais com o objetivo explícito de identificar, explorar e documentar falhas de segurança antes que criminosos o façam.
De acordo com o nível de visibilidade e informação prévia concedida ao time de testes, os engajamentos são classificados em três modalidades principais:
- Black Box (Caixa Preta): O auditor recebe apenas o nome da organização, domínios ou faixa de IPs públicos. Simula perfeitamente um atacante externo não privilegiado. Exige maior tempo em coleta de inteligência e reconhecimento, o que eleva o custo financeiro.
- Gray Box (Caixa Cinza): O auditor recebe credenciais de usuário comum, documentações parciais de arquitetura ou acesso a ambientes de homologação. É o modelo mais comum e equilibrado do mercado comercial, maximizando a cobertura de testes no tempo contratado.
- White Box (Caixa Branca): O auditor tem acesso irrestrito ao código-fonte, diagramas de rede, esquemas de banco de dados e credenciais administrativas. Focado em auditorias profundas de código (Code Review) e arquitetura, oferecendo a maior cobertura por hora de teste.
Regra de Ouro do Mercado Profissional Quase todo pentest comercial no mundo corporativo é executado como Gray Box. Testes puramente Black Box consomem dias com esforço repetitivo de varredura externa e entregam menor profundidade técnica pelo investimento do cliente.
3.2 Os Grandes Padrões e Metodologias da Indústria
Para garantir consistência, repetibilidade e qualidade, a indústria de segurança ofensiva apoia-se em frameworks metodológicos consolidados:
PTES — Penetration Testing Execution Standard
O PTES é o padrão mais amplamente adotado em consultorias de segurança global. Ele estrutura o teste em 7 fases sequenciais bem delimitadas:
1. Interação Pré-Engajamento (Pre-engagement Interactions)
2. Coleta de Inteligência (Intelligence Gathering / Reconnaissance)
3. Modelagem de Ameaças (Threat Modeling)
4. Análise de Vulnerabilidades (Vulnerability Analysis)
5. Exploração (Exploitation)
6. Pós-Exploração (Post-Exploitation)
7. Elaboração de Relatório (Reporting)- Observe que o Pré-Engajamento é a fase número 1 e o Relatório é a fase número 7 com peso próprio — e não um apêndice improvisado no encerramento do projeto.
OSSTMM — Open Source Security Testing Methodology Manual
Diferente de abordagens focadas puramente em checklists, o OSSTMM foca em verificação científica e quantitativa. Ele analisa a segurança através de canais operacionais (humano, físico, redes sem fio, telecomunicações e dados) utilizando métricas de rastreabilidade, visibilidade e exposição.
OWASP & WSTG (Web Security Testing Guide)
Para aplicações web, APIs e microsserviços, a OWASP é a autoridade máxima. O OWASP Top 10 mapeia as principais classes de risco, enquanto o WSTG (Web Security Testing Guide) fornece o roteiro passo a passo de testes manuais e automatizados para cada vetor web.
MITRE ATT&CK
Base de conhecimento global que cataloga Táticas, Técnicas e Procedimentos (TTPs) observados em incidentes reais de ciberespionagem e cibercrime. Utilizado em Red Teaming para mapear os passos do pentest contra o comportamento de adversários conhecidos (APTs).
3.3 Estrutura de um Engajamento Profissional
Fase 0 — Pré-engajamento: A Fase Mais Importante
Antes de enviar o primeiro pacote de rede ou executar qualquer scanner, um documento formal de escopo deve estar assinado por ambas as partes.
- Escopo Ativo: Lista exata de URLs, subdomínios, blocos CIDR de IP e aplicações mobile formalmente autorizadas.
- Fora de Escopo (Out-of-Scope): Serviços hospedados em terceiros (SaaS), gateways de pagamento de produção, bancos de dados legados ou filiais não contempladas.
- Janela de Testes: Dias da semana e horários autorizados (ex.: de segunda a sexta, das 09h às 18h).
- Limites e Restrições Técnicas: Proibição estrita de ataques de negação de serviço (DoS/DDoS), exfiltração de dados confidenciais reais ou alterações irreversíveis em produção.
- Contatos de Emergência: Lista telefônica de pontos de contato técnicos (escalation points) caso um serviço apresente instabilidade durante o teste.
- Regras de Engajamento (RoE): Procedimentos claros de comunicação, canais criptografados para envio de relatórios e protocolos de contenção.
Cenário Real: O Perigo do Escopo Mal Definido Se o contrato indicar vagamente "testar o portal da empresa", o pentester pode atingir uma infraestrutura gerenciada por um provedor de hospedagem terceiro sem consentimento. Um escopo mal redigido gera incidentes jurídicos graves e quebra de contrato. Um escopo preciso protege ambas as partes e garante resultados objetivos.
O Fluxo Completo de Execução
[ Reconhecimento ] ──► [ Enumeração ] ──► [ Exploração ] ──► [ Pós-Exploração ] ──► [ Relatório ]
      (Módulo 4)           (Módulos 5-6)        (Módulos 7-8)          (Módulo 11)           (Entrega)
Cada etapa gera artefatos e evidências técnicas (capturas de tela, saídas de comandos, logs e timestamps) que serão inseridos no relatório final.
3.4 O Ciclo de Vida de Cada Vulnerabilidade Encontrada
Para cada oportunidade de comprometimento identificada, o operador deve seguir rigorosamente as 5 etapas:
- 1. Descobrir: Identificação via scanners de portas, analisadores de código, inspeção manual de tráfego HTTP ou enumeração de serviços.
- 2. Confirmar: Criação de uma Prova de Conceito controlada (PoC) demonstrando que a vulnerabilidade é real e não um falso positivo.
- 3. Impactar: Medição do impacto técnico e de negócio nos três pilares (Confidencialidade, Integridade e Disponibilidade) e cálculo do score CVSS.
- 4. Remediar: Desenvolvimento de recomendações técnicas precisas, acionáveis e adaptadas à arquitetura do cliente.
- 5. Registrar: Documentação da evidência com parâmetros utilizados, requisições completas e registros cronológicos.
Scanner vs. Validação Manual: O Erro do Iniciante Executar uma ferramenta automatizada (como Nessus, Qualys ou Nikto), exportar o PDF padrão e entregá-lo ao cliente não é um pentest. Scanners geram candidatos e hipóteses com alto índice de falsos positivos. O valor do especialista reside na validação manual, encadeamento de falhas (vulnerability chaining) e análise de impacto real.
3.5 Escala de Severidade e Cálculo CVSS
O CVSS (Common Vulnerability Scoring System) é o padrão internacional mantido pelo FIRST para graduar a severidade técnica de falhas de segurança:
- 0.0 (None / Informativo): Sem risco direto à segurança; boas práticas recomendadas.
- 0.1 – 3.9 (Low / Baixo): Dificuldade alta de exploração, requisitos restritos de privilégios ou impacto mínimo.
- 4.0 – 6.9 (Medium / Médio): Exploração viável com impacto relevante, mas exigindo condições específicas.
- 7.0 – 8.9 (High / Alto): Acesso desautorizado com impacto direto em dados sensíveis ou escalada de privilégios.
- 9.0 – 10.0 (Critical / Crítico): Execução remota de código (RCE) sem autenticação ou comprometimento total do servidor.
Fatores do Cálculo e a Importância do Contexto O CVSS avalia métricas como Vetor de Ataque (AV), Complexidade (AC), Privilégios Necessários (PR), Interação do Usuário (UI) e o impacto na Tríade CIA (Confidencialidade, Integridade e Disponibilidade).
Entretanto, o contexto de negócio é soberano: uma injeção de SQL classificada com score médio em uma API interna pode se tornar o risco número 1 caso esteja conectada diretamente à base de faturamento ou dados de clientes sob a LGPD.
3.6 Estrutura do Relatório de Pentest Profissional
O relatório final é o produto palpável do serviço de pentest. Um documento de excelência técnica é estruturado em 7 blocos principais:
- 1. Sumário Executivo (1 a 2 páginas): Destinado à diretoria e C-Level. Apresenta o panorama de risco, quantidade de falhas por severidade e os impactos diretos nos objetivos de negócio sem jargões desnecessários.
- 2. Escopo e Metodologia: Descrição dos alvos autorizados, janela temporal de execução, modalidade do teste e frameworks utilizados.
- 3. Resumo Consolidado dos Achados: Matriz tabular com ID da vulnerabilidade, título, severidade (CVSS), sistema afetado e status de mitigação.
- 4. Detalhamento Técnico dos Achados: Seção detalhada para cada vulnerabilidade contendo descrição técnica, impacto, prova de conceito (PoC) com prints e requisições HTTP completas, passos exatos para reprodução e guia de correção acionável.
- 5. Análise de Risco e Priorização: Ordem sugerida de tratamento das vulnerabilidades com base no binômio Probabilidade x Impacto.
- 6. Recomendações Estratégicas: Sugestões de melhorias arquiteturais globais (ex.: implantação de WAF, autenticação MFA, segmentação de rede).
- 7. Apêndices e Referências: Mapeamento para CVEs, CWEs e referências OWASP/NIST.
Diretrizes de Ouro para Elaboração de Relatórios: - Evidência > Opinião: Cada apontamento deve conter comandos exatos, requisições HTTP completas, respostas do servidor e capturas de tela legíveis. - Reproduzibilidade: A equipe interna de engenharia deve conseguir reproduzir a vulnerabilidade seguindo os passos fornecidos. - Correção Acionável: Evite orientações vagas como "atualize o sistema". Especifique: "Atualize o Apache para a versão 2.4.62 e desabilite o módulo mod_userdir no arquivo /etc/apache2/apache2.conf". - Linguagem Adaptada por Audiência: O C-Level precisa entender riscos financeiros e legais; a equipe técnica precisa de parâmetros e código.
3.7 Autorização e Documentação Legal (Termo de Consentimento)
A existência de uma autorização formal e expressa por escrito é o divisor absoluto de águas entre a segurança ofensiva profissional e o crime cibernético.
===================================================================
TERMO DE AUTORIZAÇÃO E CONSENTIMENTO PARA TESTE DE PENETRAÇÃO
===================================================================
- Empresa Contratante (Cliente): [Nome Fantasia / Razão Social / CNPJ]
- Empresa Executora (Consultoria): [Razão Social / CNPJ da Consultoria]
- Responsável Técnico do Teste: [Nome Completo / Registro / Contato]
- Escopo Autorizado: [Lista de Domínios, FAIXAS IP CIDR, Aplicações Web/Mobile]
- Período de Execução: [Data de Início] até [Data de Conclusão]
- Janela de Horários Autorizados: [Ex: Dias úteis das 08h00 às 18h00]
- Limitações Operacionais: PROIBIDO DoS/DDoS, exfiltração de PII e engenharia social.
- Contatos de Emergência (Escalation): [Nome do Gestor, Telefone 24/7, E-mail]
-------------------------------------------------------------------
Assinaturas: [Representante Legal Contratante] / [Responsável Consultoria]
Data de Assinatura: [DD/MM/AAAA]
===================================================================- Legislação Brasileira: O Marco Civil da Internet (Lei 12.965/2014) e o Código Penal Brasileiro (Art. 154-A — Invasão de Dispositivo Informático, introduzido pela Lei Carolina Dieckmann) tipificam o acesso indevido. O termo de autorização formalmente assinado é a salvaguarda jurídica indispensável do auditor.
3.8 Checklist de Pré-Engajamento e Regras de Engajamento (RoE)
Antes de iniciar qualquer atividade técnica, valide os seguintes itens operacionais:
- [ ] Escopo delimitado por escrito contendo todos os hosts, domínios, APIs e faixas de IP autorizados.
- [ ] Lista explícita de sistemas fora de escopo (serviços de terceiros, gateways externos e produção crítica).
- [ ] Janela e horários de testes acordados e registrados.
- [ ] Regras de Engajamento (RoE) e Termo de Consentimento assinados por ambas as partes.
- [ ] Contatos de emergência e canal seguro de comunicação (ex.: Signal ou e-mail com chave PGP) estabelecidos.
- [ ] IP público de origem do pentester informado e adicionado à lista de permissões (whitelisting) no WAF/IPS do cliente se acordado.
- [ ] Estrutura de diretórios de evidências configurada localmente.
- [ ] Procedimento de emergência estabelecido para caso de descoberta de vulnerabilidades críticas ativas.
3.9 Atividade Prática e Desafio do Módulo 3
Aplique a metodologia aprendida montando a documentação completa de um teste em seu ambiente de laboratório:
- 1. Elaboração do Termo: Crie um documento de autorização formal para o laboratório local (
192.168.56.0/24), delimitando janela de teste e regras. - 2. Preparação do Ambiente: Estruture a árvore de diretórios para salvar as evidências das próximas fases:
mkdir -p ~/pentest/evidencias/{recon,scan,exploit,pos_exploit,relatorio}- 3. Execução e Registro: Execute uma varredura controlada de serviços com
nmap -sV -p 21,22,80,445 192.168.56.102e direcione a saída para~/pentest/evidencias/scan/nmap_initial.txt. - 4. Confecção de Mini-Relatório: Escolha um dos serviços identificados e redija um mini-relatório técnico contendo descrição, prova de conceito com print da saída, cálculo CVSS estimado e recomendação de correção.
Checklist de Conclusão do Módulo 3 - Domínio das diferenças entre testes Black Box, Gray Box e White Box e seus casos de uso. - Compreensão detalhada dos frameworks PTES, OSSTMM, OWASP WSTG e MITRE ATT&CK. - Domínio das 7 fases de execução do padrão PTES. - Capacidade de estruturar um escopo técnico rigoroso e regras de engajamento (RoE). - Domínio do cálculo e interpretação da escala de severidade CVSS. - Estruturação completa de relatórios profissionais (Sumário Executivo e Achados Técnicos). - Conhecimento dos requisitos legais brasileiros (Marco Civil e Art. 154-A do Código Penal).
Perguntas Frequentes (FAQ)
Qual a diferença prática entre um Pentest Black Box e um Pentest Gray Box?
No Pentest Black Box, o auditor não recebe nenhuma informação prévia além do nome da empresa ou domínios públicos, simulando um invasor externo não privilegiado. No Pentest Gray Box, o auditor recebe credenciais básicas de usuário e documentação parcial, permitindo simular tanto usuários mal-intencionados quanto atacantes que já conseguiram credenciais iniciais, entregando maior cobertura técnica em menor tempo.
O que é o PTES e quais são as suas 7 fases?
O PTES (Penetration Testing Execution Standard) é uma das metodologias mais conceituadas da segurança ofensiva. Ele estrutura o teste em 7 fases: 1. Pré-Engajamento (Escopo e Contrato), 2. Coleta de Inteligência (Reconhecimento), 3. Modelagem de Ameaças, 4. Análise de Vulnerabilidades, 5. Exploração, 6. Pós-Exploração e 7. Relatório Final.
Por que não se deve entregar diretamente o relatório gerado por scanners automatizados?
Scanners automatizados produzem grande volume de falsos positivos e não compreendem o contexto de negócios da organização. O valor de um pentest profissional está na validação manual de cada achado com provas de conceito (PoCs), na eliminação de falsos alarmes, no encadeamento de falhas múltiplas e na formulação de recomendações de correção específicas.
Como o CVSS calcula a severidade de uma vulnerabilidade?
O CVSS (Common Vulnerability Scoring System) calcula uma nota de 0.0 a 10.0 baseada em métricas como Vetor de Ataque (Rede, Local, Físico), Complexidade do Ataque, Privilégios Necessários, Interação do Usuário e o Impacto causado na Confidencialidade, Integridade e Disponibilidade do sistema afetado.
Qual a importância legal do Termo de Autorização e Consentimento no Brasil?
No Brasil, o Artigo 154-A do Código Penal tipifica como crime a invasão de dispositivos informáticos sem autorização expressa do titular. O Termo de Autorização formalmente assinado comprova a legitimidade do teste, delimita o escopo técnico e serve como salvaguarda jurídica indispensável para o auditor e para a contratante.